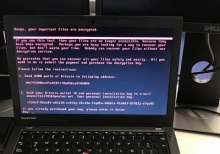
 фото с GIGAMIR
Хакеры, запустившие вирус-шифровальщик Petya. A, не смогут получать оповещения от согласившихся заплатить выкуп жертв кибератаки. Об этом сообщает Motherboard. Для шантажа попавшихся на уловку Petya. A хакеры использовали немецкий сервис Posteo и электронный адрес wowsmith123456@posteo. net. На него, по задумке злоумышленников, жертвы должны были присылать согласие на выкуп. Отмечается, что руководство Posteo решило заблокировать адрес киберпреступников, тем самым лишив их возможности получить оповещение о готовности заплатить требуемую сумму за дешифровку файлов. «Нам стало известно, что шантажисты используют адрес Posteo в качестве средства связи. «С полудня у вымогателей больше нет возможности воспользоваться учетной записью, получать и отправлять сообщения», — подчеркнули в Posteo.
Представители сервиса отказались отвечать на вопросы пользователей, интересующихся, как теперь жертвам Petya. A расшифровать пораженные вирусом файлы. Во вторник 27 июня украинские и российские компании и госструктуры были атакованы с помощью вируса-шифровальщика Petya. A. Вредонос блокирует компьютер и требует 300 долларов в биткоинах за восстановление доступа к нему. По данным Group-IB, 27 июня от Petya. A в России и на Украине пострадали более 80 компаний.
Оригинал статьи: Распространители вируса Petya просчитались с шантажом