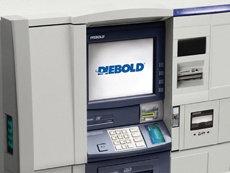
 фото з InternetUA
Компанія IOActive опублікувала бюлетень, в якому інформує про виявлення критичних вразливостей в банкоматах Diebold Opteva. Використовуючи їх комбінацію, зловмисники можуть отримати доступ до купюр в сейфі банкомату.
дві уразливості. використовувати послідовно.
Експерти компанії IOActive виявили відразу дві уразливості в банкоматах компанії Diebold - фізичну і програмну. Вони стосуються серії Opteva - банкоматів на базі платформи AFD (Advanced Function Dispenser - диспенсер з розширеними функціями). У них сховище купюр і керуючий комп'ютер розділені фізично, і кожна секція вимагає окремої авторизації для отримання доступу. Однак дослідники змогли знайти вразливі місця і там, і там.
Просунувши в отвір гучномовця на передній панелі залізний прут, їм вдалося підняти металеву пластину, замикає пристрій, і отримати фізичний доступ до встановленого всередині комп'ютера, до якого по USB підключений контролер AFD. Дослідники підключили до нього свій власний компьтер.
Фахівці IOActive також справили реверсний инженеринг протоколу зв'язку і програмної оболонки AFD. З'ясувалося, що AFD не виробляє перевірку підключених зовнішніх пристроїв і не обмінюється з ними зашифрованими ключами. Як наслідок, експертам вдалося отримати доступ до AFD і вмісту касет з купюрами - без будь-якої авторизації.
млява реакція.
Корпорація Diebold була проінформована про уразливість ще на початку 2016 р. У січні 2017 р.
Реклама
їй представили інформацію про програмну проломи в захисті пристроїв. Реакція виробника банкоматів була виключно млявою. Лише в кінці березня 2016 р. представники Diebold заявили, що використалася при тестуванні система є застарілою і позбавленою програмних оновлень.
На питання, чи були в принципі випущені оновлення для цієї конкретної уразливості, відповіді не послідувало. Зачекавши покладені три місяці і так і не отримавши більше ніякої зворотного зв'язку, IOActive прийняли рішення опублікувати результати дослідження.