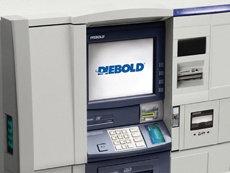
 фото с InternetUA
Компания IOActive опубликовала бюллетень, в котором информирует об обнаружении критических уязвимостей в банкоматах Diebold Opteva. Используя их комбинацию, злоумышленники могут получить доступ к купюрам в сейфе банкомата.
Две уязвимости. Использовать последовательно
Эксперты компании IOActive обнаружили сразу две уязвимости в банкоматах компании Diebold — физическую и программную. Они касаются серии Opteva — банкоматов на базе платформы AFD (Advanced Function Dispenser — диспенсер с расширенными функциями). В них хранилище купюр и управляющий компьютер разделены физически, и каждая секция требует отдельной авторизации для получения доступа. Однако исследователи смогли найти уязвимые места и там, и там.
Просунув в отверстие громкоговорителя на передней панели железный прут, им удалось поднять металлическую пластину, запирающую устройство, и получить физический доступ к установленному внутри компьютеру, к которому по USB подключен контроллер AFD. Исследователи подключили к нему свой собственный компьтер.
Специалисты IOActive также произвели реверсный инженеринг протокола связи и программной оболочки AFD. Выяснилось, что AFD не производит проверку подключенных внешних устройств и не обменивается с ними зашифрованными ключами. Как следствие, экспертам удалось получить доступ к AFD и содержимому кассет с купюрами — без какой-либо авторизации.
Вялая реакция
Корпорация Diebold была проинформирована об уязвимости еще в начале 2016 г. В январе 2017 г. ей представили информацию о программной бреши в защите устройств.
Реклама
Реакция производителя банкоматов была исключительно вялой. Лишь в конце марта 2016 г. представители Diebold заявили, что использовавшаяся при тестировании система является устаревшей и лишенной программных обновлений.
На вопрос, были ли в принципе выпущены обновления для этой конкретной уязвимости, ответа не последовало. Выждав положенные три месяца и так и не получив больше никакой обратной связи, IOActive приняли решение опубликовать результаты исследования.